


𝗧𝗨 𝗣𝗢𝗥𝗧𝗔𝗟 𝗘𝗦𝗧𝗔́ 𝗘𝗡 𝗟𝗔 𝗡𝗨𝗕𝗘. 𝗧𝗨𝗦 𝗩𝗨𝗟𝗡𝗘𝗥𝗔𝗕𝗜𝗟𝗜𝗗𝗔𝗗𝗘𝗦 𝗧𝗔𝗠𝗕𝗜𝗘́𝗡.
Hay empresas que consideran que publicar un portal en la nube, instalar un certificado SSL y configurar contraseñas es suficiente.
Felicidades. Ya tenemos HTTPS.
Ahora solo falta proteger todo lo demás...
Desde mi perspectiva, construir un portal empresarial seguro requiere una arquitectura de
DEFENSA EN PROFUNDIDAD.
Estos son algunos controles que considero fundamentales:
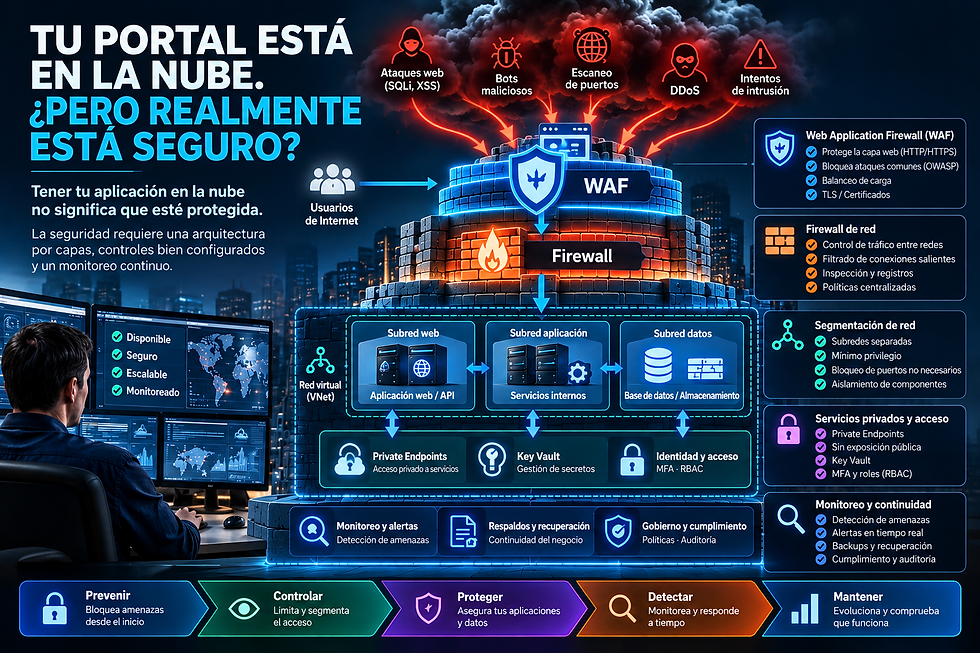
1. REDES VIRTUALES Y SEGMENTACIÓN. Diseñar una Virtual Network (VNet) con subredes separadas para componentes de entrada, aplicaciones y servicios internos.
No todo debe comunicarse con todo.
2. BLOQUEO DE PUERTOS. Configurar Network Security Groups (NSG) bajo el principio de mínimo privilegio. Permitir únicamente el tráfico necesario. Evitar exponer RDP, SSH, bases de datos y puertos administrativos a Internet.
3. WEB APPLICATION FIREWALL (WAF). Implementar Application Gateway con WAF para inspeccionar solicitudes HTTP/HTTPS y bloquear ataques comunes como SQL Injection y XSS. Después de ajustar sus reglas, operar en modo prevención.
4. FIREWALL DE RED. Evaluar Firewall para controlar conexiones entre redes, inspeccionar tráfico y restringir salidas no autorizadas. Porque el WAF protege la capa web, pero no sustituye todos los controles de seguridad de red.
5. SERVICIOS PRIVADOS. Utilizar Private Endpoints cuando corresponda, evitando exponer directamente aplicaciones, bases de datos y almacenamiento. El usuario debe acceder al portal, no a toda nuestra infraestructura.
6. IDENTIDAD Y SECRETOS. Aplicar MFA, RBAC, identidades administradas y Key Vault.
Las contraseñas y secretos no deberían vivir dentro del código.
7. MONITOREO Y CONTINUIDAD. Centralizar registros, configurar alertas, respaldos, pruebas de recuperación y monitoreo de amenazas. Detectar un ataque tres meses después NO ES precisamente monitoreo en tiempo real.
SEGURIDAD NO ES COMPRAR MÁS HERRAMIENTAS.
Una arquitectura segura también requiere dimensionar costos, evaluar riesgos, mantener configuraciones y comprobar que los controles funcionan.
No todas las aplicaciones necesitan exactamente los mismos componentes.
La arquitectura debe responder a la criticidad del negocio, los datos y la exposición del servicio.
Como líderes de tecnología, nuestra responsabilidad no termina cuando el portal funciona.
𝗖𝗼𝗻𝘁𝗶𝗻𝘂́𝗮— 𝗰𝘂𝗮𝗻𝗱𝗼 𝗽𝗼𝗱𝗲𝗺𝗼𝘀 𝗱𝗲𝗺𝗼𝘀𝘁𝗿𝗮𝗿 𝗾𝘂𝗲 𝗲𝘀 𝘀𝗲𝗴𝘂𝗿𝗼, disponible, escalable y sostenible.
Publicar una aplicación puede tomar días.
- 𝗥𝗲𝗰𝘂𝗽𝗲𝗿𝗮𝗿 𝗹𝗮 𝗰𝗼𝗻𝗳𝗶𝗮𝗻𝘇𝗮 𝗱𝗲𝘀𝗽𝘂𝗲́𝘀 𝗱𝗲 𝘂𝗻𝗮 𝗳𝗶𝗹𝘁𝗿𝗮𝗰𝗶𝗼́𝗻 𝗽𝘂𝗲𝗱𝗲 𝘁𝗼𝗺𝗮𝗿 𝗮𝗻̃𝗼𝘀.-
#CloudSecurity #Cybersecurity #ArquitecturaCloud #WAF #Firewall #ZeroTrust #ITLeadership #CIO #TransformacionDigital


Comentarios